


İnternet reklamlarında casus yazılım alarmı! Tıklamadan cihazlara sızma iddiası
Citizen Lab'in raporuna göre İsrail merkezli Discover-Tech, internet reklamlarını casus yazılım saldırılarında kullandı. Reklama tıklamak bile gerekmeyebiliyor.

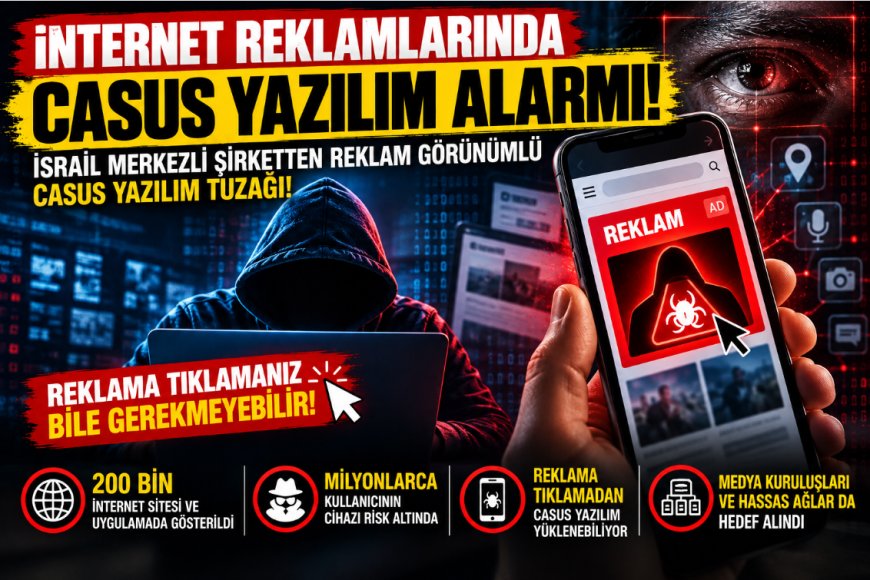
İnternet kullanıcılarının güvenliğini ilgilendiren dikkat çekici bir araştırma yayımlandı. Kanada'daki Toronto Üniversitesi bünyesinde faaliyet gösteren Citizen Lab araştırma grubunun raporuna göre, İsrail merkezli Discover-Tech şirketi, internet reklamcılığı altyapısını casus yazılım faaliyetlerinde kullanılabilecek bir araca dönüştürdü. Araştırmada, yaklaşık 200 bin internet sitesi ve mobil uygulamada gösterilen hedefli reklamların kullanıcıların cihazlarının tanımlanması ve izlenmesi amacıyla kullanıldığı belirtildi. Bazı saldırı yöntemlerinde kullanıcıların reklama tıklamasına dahi gerek olmadığı öne sürüldü.
İNTERNET REKLAMLARI ÜZERİNDEN CASUS YAZILIM İDDİASI
Toronto Üniversitesi bünyesindeki Citizen Lab araştırma grubu, İsrail merkezli Discover-Tech şirketinin faaliyetlerine ilişkin bulgularını kamuoyuyla paylaştı.
Şirketin ihale kayıtları üzerinden yürütülen araştırmada, internet reklamcılığı altyapısının casus yazılım operasyonlarında kullanılmasına ilişkin dikkat çekici bulgulara ulaşıldığı bildirildi.
Rapora göre reklam şirketi görünümünde faaliyet gösteren Discover-Tech, yaklaşık altı yıldır casus yazılım geliştiren şirketlerin internet kullanıcılarına ulaşmasına ve hedefli siber saldırılar gerçekleştirmesine yardımcı oldu.
Araştırma, dijital reklamların yalnızca pazarlama amacıyla değil, kullanıcıların cihazlarını belirlemek ve takip etmek için de kötüye kullanılabileceğine işaret ediyor.
200 BİN İNTERNET SİTESİ VE MOBİL UYGULAMADA GÖSTERİLDİ
Citizen Lab'in raporunda, Discover-Tech tarafından hazırlanan hedefli reklamların dört aylık bir dönemde yaklaşık 200 bin internet sitesi ve mobil uygulamada gösterildiği belirtildi.
Söz konusu reklamların farklı platformların reklam dağıtım sistemleri üzerinden kullanıcılara ulaştırıldığı ifade edildi.
Rapora göre Discover-Tech, bazı kuruluşların sertifikalı veya onaylı reklam aracıları listelerinde de yer aldı.
Şirketin reklamlarının Google ve Yandex dahil çeşitli reklam platformları aracılığıyla dağıtıldığı aktarıldı.
Bu durum, dijital reklam altyapısının kötüye kullanılmasının geniş bir kullanıcı kitlesi açısından güvenlik riski oluşturabileceğini gündeme getirdi.
REKLAMA TIKLAMADAN CASUS YAZILIM BULAŞABİLİYOR
Araştırmanın en dikkat çekici bulgularından biri, kullanıcıların kötü amaçlı reklamlara tıklamasının her durumda gerekli olmaması.
Raporda, reklamların yalnızca görüntülenmesi sırasında cihazlara ilişkin bilgilerin toplanabildiği ve bazı saldırı zincirlerinde casus yazılım yerleştirme amacıyla kullanılabildiği belirtildi.
Siber güvenlik alanında "sıfır tıklama" olarak adlandırılan saldırı yöntemleri, kullanıcının bağlantıya tıklaması veya dosya açması gibi bir işlem yapmasına gerek kalmadan güvenlik açıklarının istismar edilmesini ifade ediyor.
Ancak bir reklamın görüntülenmesi, tek başına her cihazın casus yazılımla ele geçirildiği anlamına gelmiyor. Böyle bir saldırının başarıya ulaşması, kullanılan yönteme ve hedef cihazdaki güvenlik açıklarına bağlı.
CİHAZLARIN DİJİTAL PARMAK İZLERİ TOPLANDI
Citizen Lab'in araştırmasına göre hedefli reklamlar, kullanıcıların cihazlarını tanımlamaya yarayan dijital parmak izi verilerinin toplanmasında da kullanıldı.
Dijital parmak izi yöntemi, cihazın ve tarayıcının çeşitli teknik özelliklerinin bir araya getirilerek diğer cihazlardan ayırt edilmesini sağlayabiliyor.
Bu yöntem, kullanıcıların kimliklerini doğrudan açıklamasa bile cihazların farklı internet oturumlarında ilişkilendirilmesine olanak tanıyabiliyor.
Raporda, reklamların cihazların anonimlik düzeyini azaltmak ve hedefli saldırılara uygun cihazları belirlemek amacıyla kullanıldığı ifade edildi.
MİLYONLARCA CİHAZIN CANDIRU SUNUCULARINA YÖNLENDİRİLDİĞİ BELİRTİLDİ
Araştırmada, hedefli reklamlar aracılığıyla milyonlarca cihazın İsrail merkezli Candiru şirketiyle bağlantılı sunuculara yönlendirildiği öne sürüldü.
Candiru, casus yazılım teknolojileriyle gündeme gelen şirketler arasında bulunuyor.
Raporda açıklanan bu yönlendirmeler, reklam sistemleri ile casus yazılım altyapısı arasında bağlantı kurulabildiğine ilişkin bulgular olarak değerlendirildi.
Bununla birlikte milyonlarca cihazın sunuculara yönlendirilmiş olması, bu cihazların tamamına casus yazılım yüklendiğinin kanıtı olarak değerlendirilmemeli.
AL JAZEERA'YA AİT EN AZ 45 CİHAZ RAPORDA YER ALDI
Citizen Lab raporunda, Katar merkezli Al Jazeera medya kuruluşuna ait cihazlarla ilgili bulgular da paylaşıldı.
Araştırmaya göre 2024 ve 2025 yıllarında Al Jazeera'ya ait en az 45 cihaz, Candiru ile bağlantılı hedefli reklam faaliyetlerinden etkilendi.
Raporda bu cihazlara yönelik reklamların casus yazılım saldırılarında kullanıldığı belirtildi.
Söz konusu bulgular, özellikle gazeteciler ve medya kuruluşları açısından dijital gözetim risklerini yeniden gündeme getirdi.
HASSAS KURUMSAL AĞLAR DA RİSK ALTINDA OLABİLİR
Araştırmada, reklamların yalnızca bireysel internet kullanıcılarına ulaşmadığına dikkat çekildi.
Hükümetler ve hükümetler arası kuruluşların kullandığı, ulusal güvenlik bakımından hassas kabul edilen ağların da hedefli reklam faaliyetlerinden etkilenmiş olabileceği değerlendirildi.
Ancak bu ağların tamamının ele geçirildiğine veya casus yazılımla enfekte edildiğine ilişkin kesin bir tespit paylaşılmadı.
Citizen Lab'in bulguları, reklam teknolojilerinin kötüye kullanılmasının kurumsal siber güvenlik açısından da önemli riskler oluşturabileceğini ortaya koyuyor.
GOOGLE DAHİL PLATFORMlardan ERİŞİM ENGELLEME ADIMI
Raporda yer alan bulguların ardından Google dahil çeşitli platformların Discover-Tech'in reklam ekosistemlerine erişimini engellemeye yönelik adımlar attığı bildirildi.
Bu önlemlerin, söz konusu şirketin reklam dağıtım sistemlerini kullanmasını sınırlandırmayı amaçladığı belirtildi.
Araştırma, reklam platformlarının üçüncü taraf şirketleri denetlemesinin ve kötüye kullanım belirtilerini erken tespit etmesinin önemini gündeme getirdi.
İNTERNET KULLANICILARI CASUS YAZILIMLARA KARŞI NE YAPMALI?
Citizen Lab'in raporu, internet reklamlarının kötü amaçlarla kullanılabileceğini gösterirken cihaz güvenliğinin önemini de hatırlattı.
Siber güvenlik açısından kullanıcıların işletim sistemlerini, tarayıcılarını ve uygulamalarını güncel tutması önem taşıyor.
Bilinmeyen kaynaklardan uygulama yüklenmemesi, cihaz güvenlik özelliklerinin etkin tutulması ve şüpheli bağlantılardan uzak durulması da genel güvenlik önlemleri arasında bulunuyor.
Ancak sıfır tıklama saldırılarında kullanıcıların herhangi bir bağlantıya basması gerekmeyebildiğinden, yalnızca şüpheli reklamlara tıklamamak bütün saldırı risklerini ortadan kaldırmıyor.
DİJİTAL REKLAM GÜVENLİĞİ YENİDEN TARTIŞILIYOR
Citizen Lab'in Discover-Tech hakkında yayımladığı araştırma, dijital reklamcılık altyapısının casus yazılım faaliyetlerinde nasıl kötüye kullanılabileceğine ilişkin önemli iddialar içeriyor.
Yaklaşık 200 bin internet sitesi ve mobil uygulamada reklam gösterildiğine ilişkin bulgular, saldırı altyapısının erişim kapasitesine dikkat çekiyor.
Bununla birlikte reklamların gösterildiği tüm cihazların ele geçirildiği veya milyonlarca kullanıcıya kesin olarak casus yazılım yüklendiği sonucuna varmak mümkün değil.
Araştırma, internet kullanıcılarının gizliliği, reklam platformlarının güvenliği ve gelişmiş casus yazılım teknolojilerinin denetlenmesi konularını yeniden gündeme taşıdı.
Tepkiniz ne oldu?